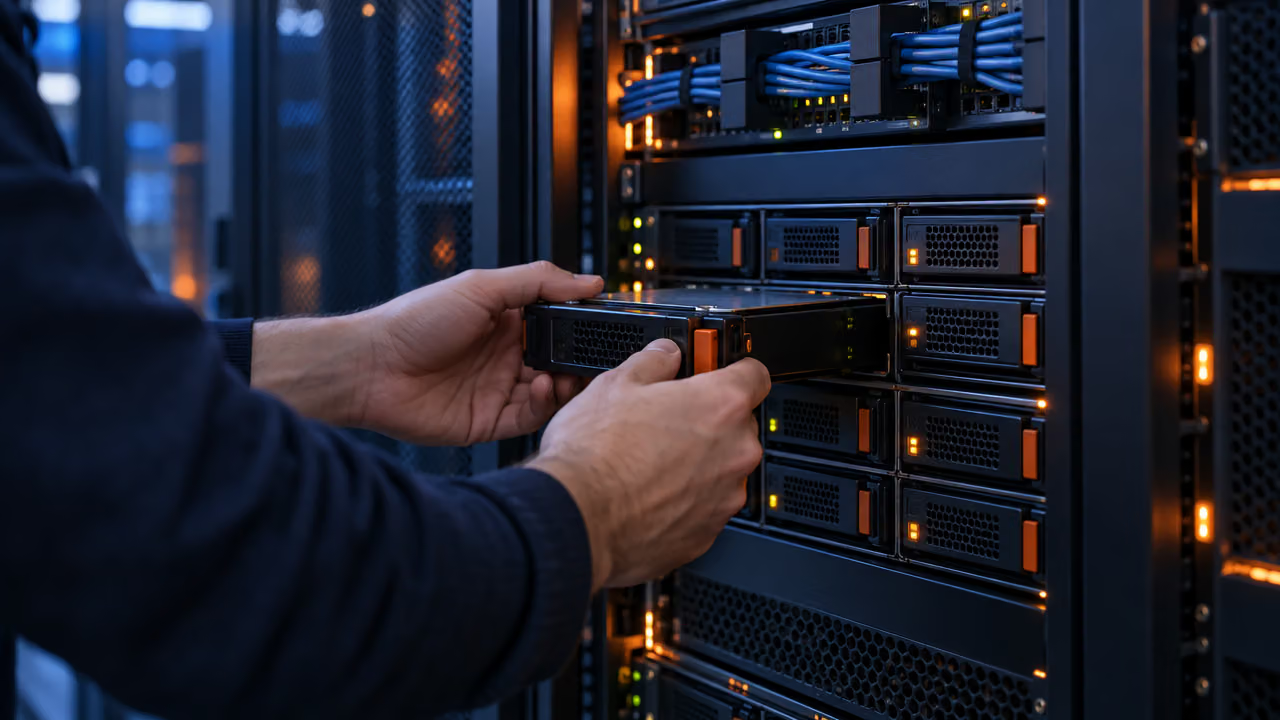
Un backup immutabile è una copia dei dati che nessuno può modificare o cancellare per un periodo stabilito, nemmeno con le credenziali di amministratore. Oggi è la difesa decisiva contro il ransomware, perché gli attacchi più strutturati cercano e distruggono i backup prima di cifrare i dati. Per questo la vecchia regola 3-2-1 si è evoluta nella 3-2-1-1, che prevede sempre almeno una copia immutabile o scollegata.
Per anni la domanda è stata «hai un backup?». Oggi quella giusta è un'altra: il tuo backup sopravvive a un attacco? Vediamo perché un solo backup non basta più, come si costruisce una protezione efficace e come verificare che funzioni davvero.
Perché un solo backup non basta più?
Un solo backup non basta perché, nella maggior parte delle configurazioni, è raggiungibile dalla stessa rete e con le stesse credenziali dei sistemi che dovrebbe proteggere. Chi conduce un attacco ransomware lo sa: un'azienda senza ripristino possibile è un'azienda disposta a trattare. Per questo, prima di colpire, gli attaccanti passano spesso giorni o settimane a esplorare la rete, individuare le copie di sicurezza e trovare il modo di eliminarle.
Le configurazioni più vulnerabili
- Il NAS sempre collegato. È comodo, veloce, automatico. Ma se è visibile dalla rete come una cartella condivisa, il ransomware lo tratta come qualsiasi altra cartella.
- Le credenziali condivise. Se l'account che gestisce il software di backup è lo stesso dell'amministratore di dominio, chi lo ottiene può cancellare le copie e disattivare le pianificazioni senza strumenti particolari.
- La sincronizzazione scambiata per backup. Servizi come OneDrive o Dropbox replicano le modifiche: se i file vengono cifrati sul computer, la versione cifrata viene sincronizzata.
- Il backup mai provato. Copie che risultano completate ma che, al momento del bisogno, si rivelano incomplete, corrotte o lentissime da recuperare.
Cos'è la regola del backup 3-2-1-1?
La regola 3-2-1-1 è uno schema per organizzare le copie in modo che nessun singolo evento possa distruggerle tutte. Nasce dalla classica 3-2-1, che resta valida, e le aggiunge un elemento pensato per il ransomware.
- 3 copie dei dati: l'originale più due backup.
- 2 supporti diversi: ad esempio un'unità in sede e uno storage in cloud, così che un guasto tecnologico non le colpisca entrambe.
- 1 copia fuori sede: al riparo da incendi, allagamenti e furti nell'edificio.
- 1 copia immutabile o offline: impossibile da alterare o fisicamente scollegata, quindi irraggiungibile per un attaccante.
Spesso si aggiunge anche uno 0: zero errori nelle verifiche di ripristino. Serve a ricordare che una copia mai verificata è soltanto una speranza.
Come funziona un backup immutabile?
Un backup immutabile funziona perché il sistema che lo conserva impedisce qualsiasi modifica fino alla scadenza del periodo di conservazione, per come è costruito e non per un'impostazione che qualcuno potrebbe disattivare. Il termine si usa molto, a volte in modo generoso: vale la pena sapere quali sono le forme reali.
Le soluzioni più comuni
- Storage a oggetti con blocco di conservazione, in cloud o in sede: ogni copia resta bloccata per il numero di giorni impostato e nessuna richiesta di cancellazione viene eseguita prima della scadenza.
- Repository irrigiditi: server di backup configurati in modo che i dati scritti non possano essere alterati e che l'accesso amministrativo sia ridotto al minimo.
- Copie offline su supporti fisicamente scollegati: meno comode da gestire, ma irraggiungibili per definizione.
Ciò che sta intorno conta quanto la tecnologia
Anche la copia immutabile migliore va protetta con alcune regole: credenziali dedicate per il sistema di backup, distinte da quelle del dominio aziendale; autenticazione a più fattori sulla console di gestione; avvisi quando qualcuno prova a cambiare le politiche di conservazione; un periodo di conservazione abbastanza lungo da coprire il tempo in cui un attacco può restare nascosto prima di manifestarsi.
Per quanto tempo conservare le copie
Il periodo di conservazione è una scelta da fare con criterio. Troppo breve, e una copia pulita potrebbe non esserci più quando ci si accorge dell'attacco; troppo lungo, e lo spazio occupato cresce senza un reale beneficio. In genere conviene combinare copie recenti e frequenti, utili per gli errori di tutti i giorni, con copie meno frequenti conservate più a lungo, che permettono di tornare indietro anche di settimane. Nel decidere vanno considerati anche gli obblighi di legge sulla conservazione dei documenti e i principi del GDPR, che chiedono di non tenere i dati personali più del necessario.
Ogni quanto va testato un backup?
Un backup va testato con regolarità e ogni volta che cambia qualcosa di importante nei sistemi, perché un backup si giudica solo dal ripristino. Non esiste una frequenza valida per tutti: dipende da quanto sono critici i dati e da quanto spesso cambia l'infrastruttura. Una buona pratica è alternare prove rapide e frequenti, come il recupero di un file o di una casella di posta, a prove più ampie e periodiche, come il ripristino di un intero server in un ambiente separato.
Due numeri da decidere prima
Prima ancora della tecnologia, vanno chiariti due obiettivi che solo l'azienda può stabilire:
- quanti dati puoi permetterti di perdere (in termini tecnici RPO): le ultime ventiquattro ore di lavoro, l'ultima ora, nulla. Da qui dipende la frequenza delle copie;
- quanto tempo puoi restare fermo (RTO): qualche ora, una giornata, di più. Da qui dipende come e dove ripristinare.
Con questi obiettivi chiari, i test smettono di essere un adempimento e diventano una verifica concreta: si misura quanto tempo serve davvero e si confronta con quanto l'azienda può sostenere. Un monitoraggio dell'infrastruttura che controlla ogni giorno l'esito dei backup completa il quadro, segnalando subito una copia fallita invece di scoprirla il giorno in cui serve.
Cosa va incluso nel backup aziendale?
Nel backup aziendale vanno inclusi tutti i dati da cui dipende il lavoro, ovunque si trovino, non solo i server in sede. È qui che si nascondono le lacune più frequenti.
- Server e macchine virtuali, con gestionale, database e file condivisi.
- Posta e documenti in cloud: caselle, OneDrive, SharePoint, Teams. Che un servizio sia in cloud garantisce che resti disponibile, non che tu possa recuperare ciò che è stato cancellato o cifrato.
- Applicazioni in cloud, verificando cosa prevede il fornitore e se è possibile esportare i dati.
- Computer portatili di chi lavora spesso fuori sede e salva i file in locale.
- Configurazioni di firewall, switch e centralino: ricostruirle a memoria dopo un guasto richiede ore.
Come si costruisce una strategia di backup efficace?
Una strategia di backup efficace si costruisce partendo dalle priorità reali dell'azienda e non dal prodotto. In concreto significa individuare i dati critici, stabilire gli obiettivi di ripristino, scegliere dove e come conservare le copie, documentare la procedura e provarla. Il backup è solo una parte della difesa: protezioni come l'EDR sui computer e sui server servono a fermare l'attacco prima che arrivi ai dati, il backup a ripartire se qualcosa passa comunque.
Un sistema ben progettato non è necessariamente complicato. Ma rifarlo di corsa dopo un incidente costa molto di più, in tempo e in serenità, che impostarlo bene fin dall'inizio. È il principio con cui progettiamo i servizi di backup e disaster recovery: su misura, verificati, seguiti nel tempo.
La protezione dal ransomware, dalla prevenzione alla risposta agli incidenti, è anche il lavoro quotidiano di Cybernix, la divisione cybersecurity di VAY.
Se vuoi capire quanto è solido oggi il backup della tua azienda, contattaci: possiamo verificarlo insieme e capire se reggerebbe davvero a un attacco.
Domande frequenti
Cos'è un backup immutabile?
È una copia dei dati che, una volta scritta, non può essere modificata o cancellata fino alla fine del periodo di conservazione stabilito. Il blocco è imposto dal sistema di archiviazione e non può essere tolto nemmeno con le credenziali di amministratore, per questo resiste al ransomware.
Che differenza c'è fra la regola 3-2-1 e la 3-2-1-1?
La 3-2-1 prevede tre copie dei dati, su due supporti diversi, con una copia fuori sede. La 3-2-1-1 aggiunge almeno una copia immutabile o offline, pensata proprio per resistere agli attacchi che prendono di mira i backup.
OneDrive o Dropbox sono un backup?
No, sono servizi di sincronizzazione: replicano le modifiche, comprese cancellazioni e file cifrati da un ransomware. Le versioni precedenti dei file aiutano, ma hanno limiti di tempo e non sostituiscono una copia indipendente.
Ogni quanto bisogna testare il ripristino dei backup?
Non esiste una frequenza valida per tutti, ma i ripristini vanno provati con regolarità e dopo ogni cambiamento importante dei sistemi. Una buona pratica è alternare prove frequenti su singoli file o caselle e prove periodiche più ampie, su un intero server.
Un NAS in ufficio basta come backup?
Un NAS può essere una delle copie, ma da solo non basta: se è sempre raggiungibile dalla rete aziendale, il ransomware può cifrarlo o cancellarne i dati. Va affiancato da almeno una copia fuori sede e da una copia immutabile o scollegata.
L’autore
Giorgio Monticelli
Direttore tecnico, VAY S.r.l.
Non un manager da scrivania: è il cuore dell’attività tecnica di VAY. Idea e progetta le soluzioni, e lavora sul campo accanto ai tecnici e ai clienti, dalla prima analisi fino alla messa in opera.
Profilo LinkedIn